Prérequis
Avant de configurer Azure Active Directory pour l’utiliser comme fournisseur d’identité externe, créez un enregistrement d’application. L’enregistrement de votre application établit une relation de confiance entre votre application et le fournisseur d’identité externe. Pour créer l’application, suivez les étapes ci-dessous :1
Ouvrez le portail Azure
Accédez au portail Azure et connectez-vous. Dans le volet de gauche, sélectionnez Azure Active Directory.
2
Ouvrez App registrations
Dans le volet de droite, sélectionnez App registrations, puis cliquez sur New registration.
3
Remplissez le formulaire d’enregistrement
Indiquez les éléments suivants :
- Name — un nom pour l’application.
- Supported account types — sélectionnez Accounts in this organizational directory only (ABBYY only - Single tenant).
- Redirect URI — pour chaque URL Vantage qui doit être authentifiée à l’aide de ce compte, saisissez
https://<your-vantage-url>/auth2/signin-oidc.
4
Enregistrez l’application
Cliquez sur Register.
Configurer Azure Active Directory
Pour configurer Azure Active Directory, suivez ces étapes :1
Ouvrir la page Overview de l’application
Sur la page Overview de votre application, enregistrez les valeurs de URI d’ID d’application et de ID du tenant de l’annuaire, puis cliquez sur la valeur de Redirect URIs.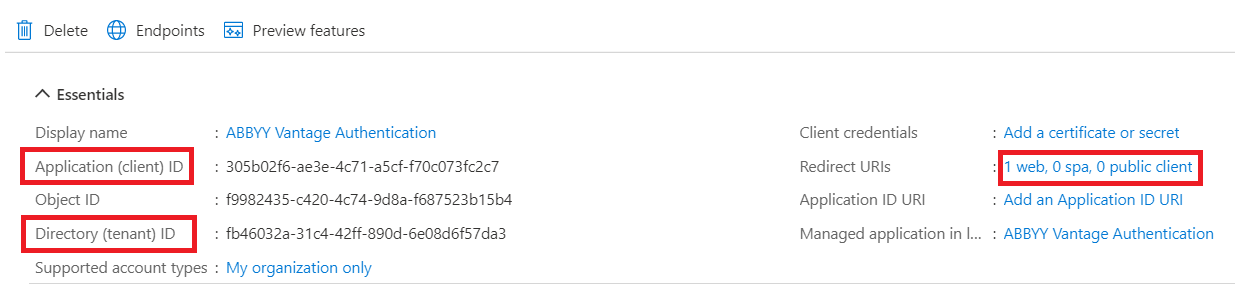
2
Configurer les jetons
Sélectionnez Access tokens et ID tokens, puis cliquez sur Save.
Prochaines étapes
Une fois Azure AD configuré, connectez-le à votre tenant Vantage. Vous aurez besoin des éléments suivants :- L’ID d’application (client) de l’étape 1 ci-dessus.
- L’URL Azure AD au format
https://login.microsoftonline.com/<Directory-tenant-ID>.