
Auswirkungen von SameSite auf Cookies
SameSite ist eine Sicherheitsfunktion, die verhindert, dass Drittanbieterdomains Cookies erstellen, bevor der Benutzer ihre Website aufgerufen hat. Sie verhindert, dass Drittanbieter Browser-Cookies verwenden, um Benutzer und die von ihnen besuchten Websites im Internet zu verfolgen. Im Februar 2020 änderte Google die SameSite-Funktion in Chrome 80 und höheren Versionen. Das SameSite-Attribut für Cookies kann einen von drei Werten annehmen.
Daher können Sie das Produkt ab Chrome 80 nicht über das ungesicherte HTTP-Protokoll in einem iframe verwenden. Der Versuch führt zu folgendem Fehler:
Due to browser policy restrictions, this URL cannot be opened using the insecure HTTP protocol. Please use the secure HTTPS protocol or change your browser policy.
Die Fehlermeldung verweist außerdem auf https://www.chromium.org/updates/same-site. Der Fehler betrifft Google Chrome und Microsoft Edge. Aktivieren Sie als Problemumgehung in Ihren Browsereinstellungen die Option SameSite by default cookies.
SameSite standardmäßig in Google Chrome aktivieren
1
Die Browser-Flags-Seite öffnen
Rufen Sie 
chrome://flags/ auf.2
Den Modus aktivieren
Aktivieren Sie die Option SameSite by default cookies.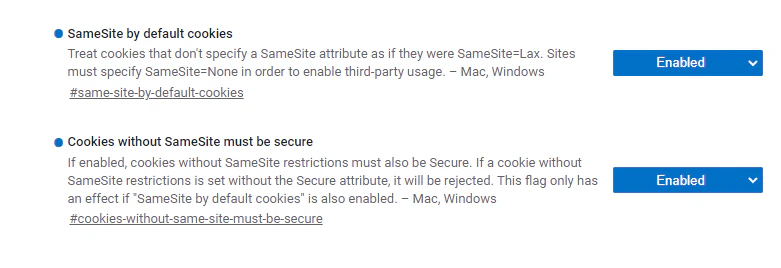
3
Den Browser neu starten
Starten Sie Ihren Browser neu, damit die Änderungen wirksam werden.
4
Das Ergebnis überprüfen
Öffnen Sie Ihre Website und prüfen Sie, ob die Konsole der Entwicklertools wie vorgesehen funktioniert.
SameSite standardmäßig in Microsoft Edge aktivieren
1
Die Browser-Flags-Seite öffnen
Rufen Sie 
edge://flags/ auf.2
Den SameSite-Modus aktivieren
Aktivieren Sie den Modus SameSite by default cookies.
3
Den Browser neu starten
Starten Sie Ihren Browser neu, damit die Änderungen wirksam werden.
4
Das Ergebnis überprüfen
Öffnen Sie Ihre Website und prüfen Sie, ob die Konsole der Entwicklertools wie vorgesehen funktioniert.
Updates für andere Browser
Andere Browser wie Firefox verarbeiten Cookies wie folgt:- Cookies ohne das SameSite-Attribut werden als
SameSite=Laxbehandelt. Wenn Zugriff durch Drittanbieter erforderlich ist, fügen Sie Ihren Cookies das SameSite-Attribut hinzu. - Cookies, die Zugriff durch Drittanbieter erfordern, benötigen das Attribut
SameSite=None; Secure.