
Enregistrer une application dans Azure Active Directory
1
Ouvrir les applications d’entreprise dans le portail Azure
Connectez-vous au portail Microsoft Azure, puis accédez à Azure Active Directory > Applications d’entreprise.
2
Créer une application hors galerie
Dans la fenêtre Ajouter une application, accédez à la section Application hors galerie et indiquez un nom pour la nouvelle application. Si plusieurs tenants sont utilisés, créez une application distincte pour chacun d’eux.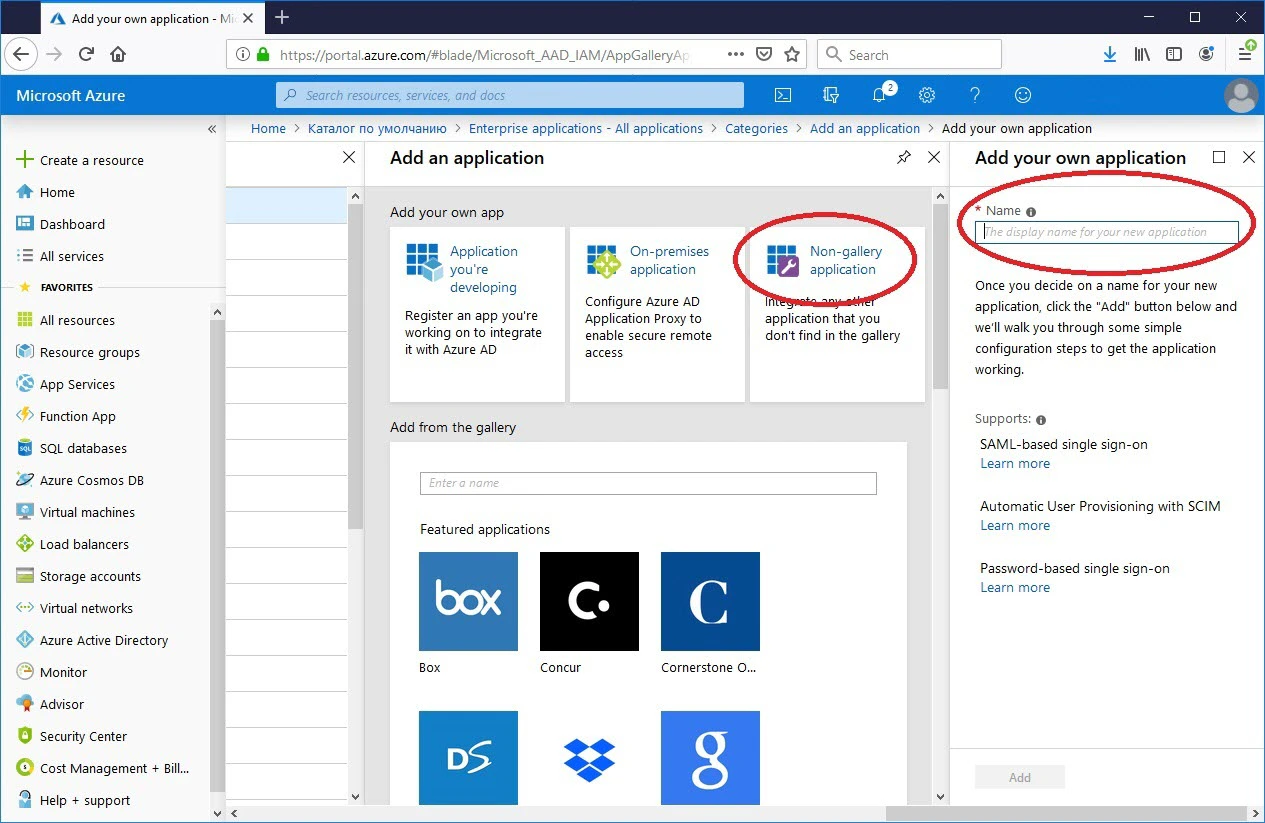
3
Ajouter les utilisateurs ayant besoin d’un accès
Accédez à la section Utilisateurs et groupes, ajoutez tous les utilisateurs requis et attribuez-leur le rôle Utilisateur.
4
Sélectionner SAML comme méthode d’authentification
Accédez à la sous-section Authentification unique et sélectionnez SAML.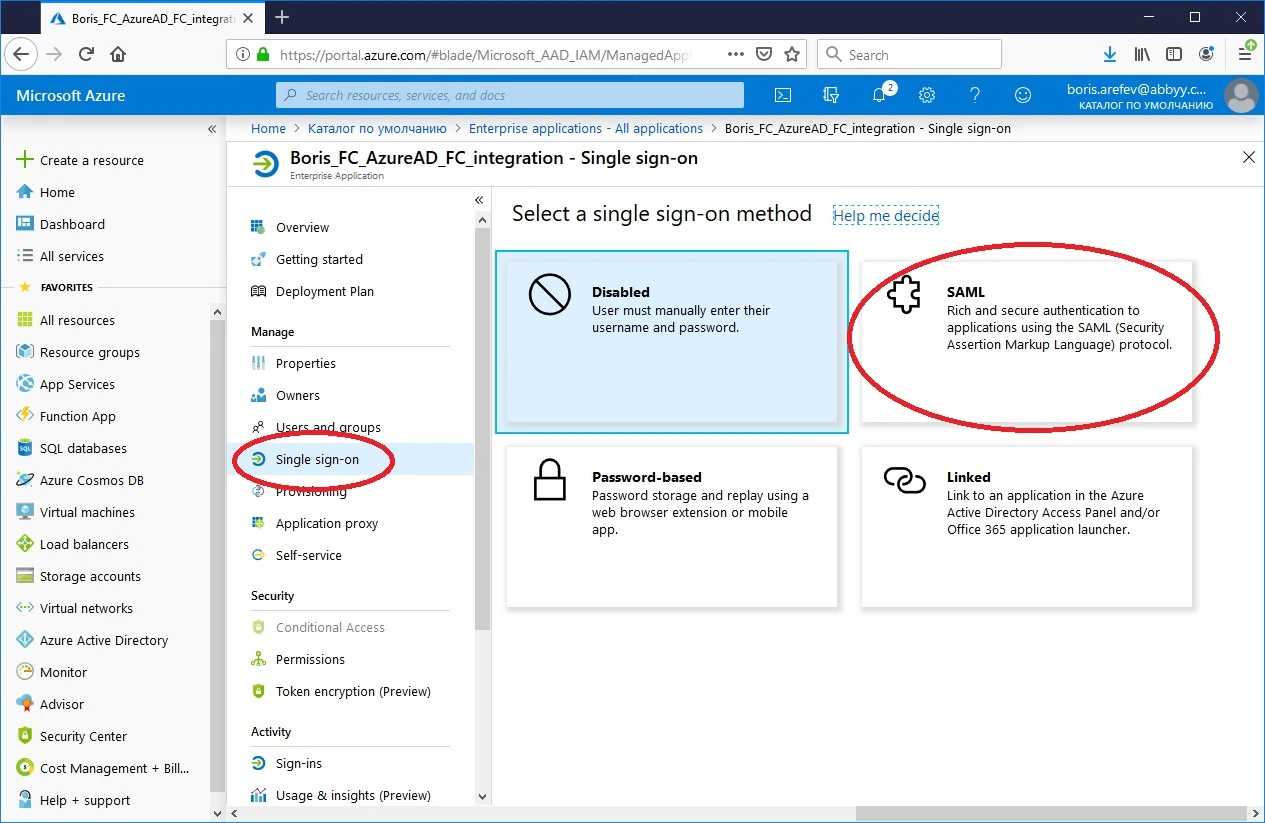
5
Définir l’identificateur et l’URL de réponse
Modifiez la section Configuration SAML de base. Dans les champs Identificateur (ID d’entité) et URL de réponse (URL du service consommateur d’assertions), saisissez 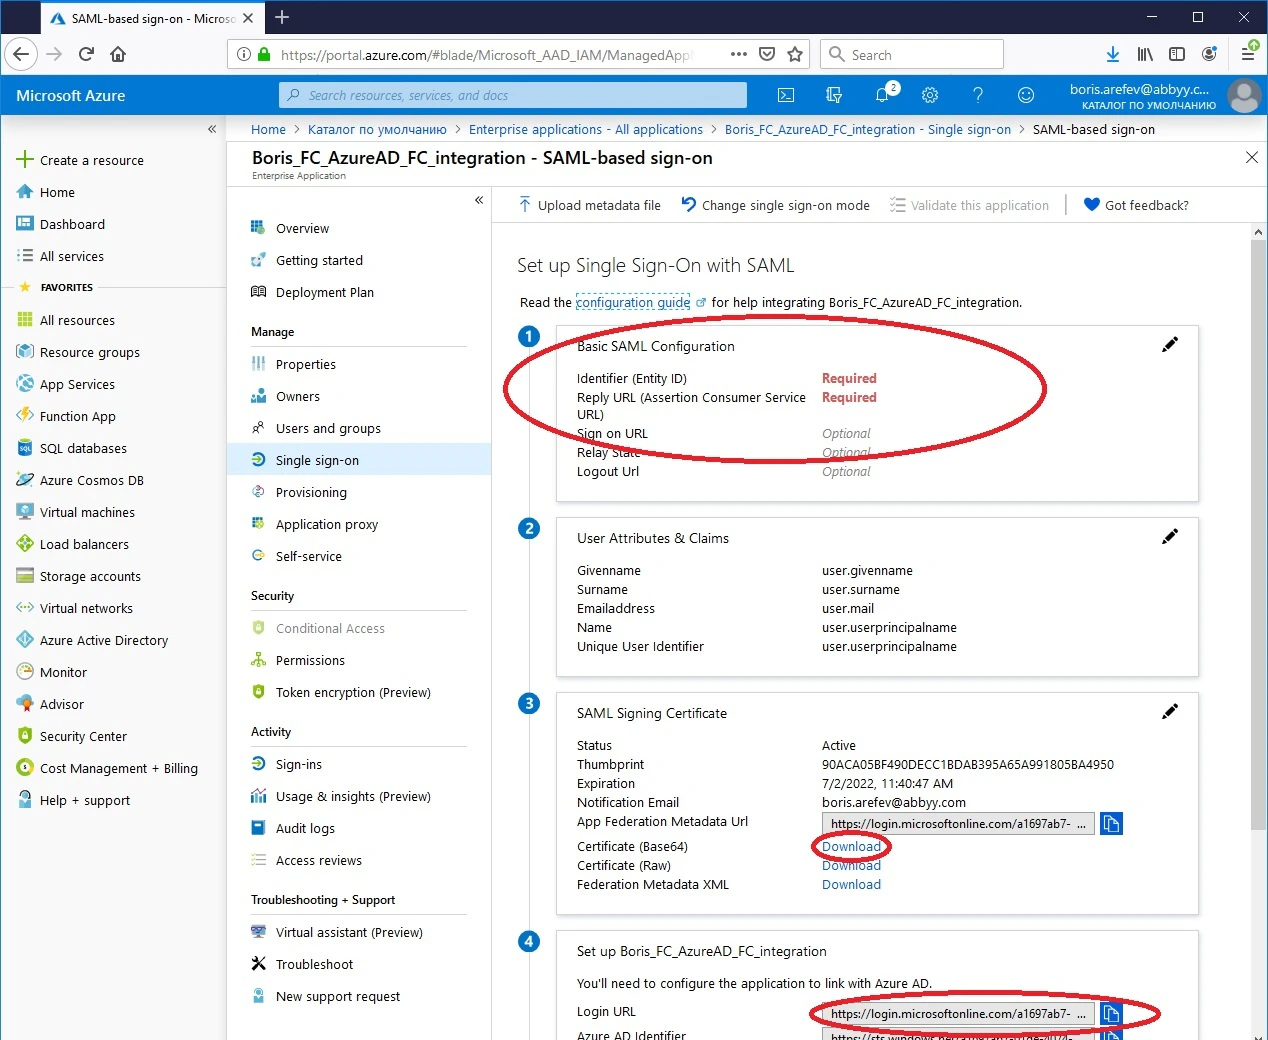
https://<app-server-dns-name>/FlexiCapture12/Login/AccessToken/Saml et laissez les autres champs vides.Pour un tenant, utilisez plutôt https://<app-server-dns-name>/FlexiCapture12/Login/<TenantName>/AccessToken/Saml dans les deux champs.6
Télécharger le certificat public
Dans la section Certificat de signature SAML, cliquez sur le lien en regard de Certificat (Base64) pour télécharger le certificat au format Base64.
7
Copier l’URL du fournisseur d’identité
Dans le champ URL de connexion de la section Configurer [nom de l’application], copiez l’URL d’accès au serveur du fournisseur d’identité externe.
Configurer ABBYY FlexiCapture
Définissez les paramètres requis en exécutant un script PowerShell.1
Obtenir le script
Récupérez le script
SetIdentityProvider.ps1.2
Ouvrir la console PowerShell en tant qu’administrateur
Effectuez cette opération sur la machine sur laquelle ABBYY FlexiCapture est installé.
3
Exécuter le script avec les paramètres requis
Par exemple :Les paramètres sont les suivants.
/url– Le chemin d’accès au serveur d’applications. Exemple :'https://localhost'./certFilePath– Le chemin d’accès au certificat public. Exemple :'C:\Temp\AzureAD_FC_integration.cer'./pictureFilePath– Le chemin d’accès à l’image utilisée pour le nouveau bouton (les formats.svg,.jpget.pngsont pris en charge). Exemple :'C:\Temp\index.svg'./tenant– Le tenant pour lequel les paramètres sont définis. Exemple :'TenantName'. Spécifiez ce paramètre uniquement si plusieurs tenants sont utilisés./providerName– Le fournisseur d’identité externe. Exemple :'Azure AD'. Le bouton de connexion affichera alors Se connecter avec Azure AD./Reference– L’URL d’accès au fournisseur d’identité externe. Exemple :'https://login.microsoftonline.com/123e4567-e89b-12d3-a456-426655440000/saml2'.